国内芯片公司侵权 40项技术相似度超90%:14人被抓
据上海市公安局经济犯罪侦查总队通报,上海警方近日成功侦破一起侵犯芯片技术商业秘密案,抓获犯罪嫌疑人14名,查扣存储侵权芯片技术的服务器7台。
经查,2021年2月,权利公司原高管张某、刘某等人,为牟取非法利益,在离职后设立某科技公司,以支付高薪、股权利诱等方式,诱导多名原权利公司研发人员跳槽至其公司。
他们指使这些人员在离职前通过摘抄、截屏等方式,非法获取权利公司芯片技术信息,抄袭并运用于自己公司设计的同类型芯片上,企图以此非法牟利。
经鉴定,侵权芯片技术有40个技术点与权利公司商业秘密的密点具有90%以上同一性,构成实质性相同。
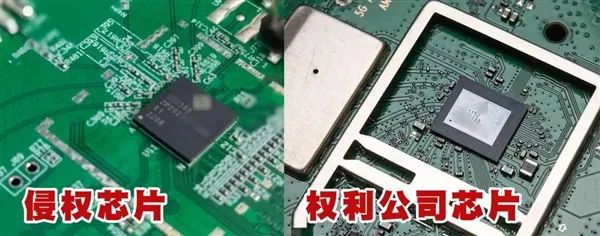
张某团伙的窃密行为,导致权利公司商业秘密灭失,应根据该项商业秘密的研究开发成本、实施该项商业秘密的收益等商业价值来认定造成了权利公司损失。
今年4月19日,上海警方在江苏警方的大力配合下,在沪苏两地开展集中收网行动,成功抓获包括张某、刘某等人在内的14名涉案公司核心成员,在侵权芯片投入量产前及时予以查处。
目前,张某、刘某等4名主要犯罪嫌疑人已因涉嫌侵犯商业秘密罪被警方依法执行逮捕,其余10名犯罪嫌疑人已被依法取保候审。
据悉,案件中侵权的公司可能是尊湃通讯,其创始人兼CEO张琨,就是案件中的张某,已经失联几个月。
警方提示:企业要进一步加强内部监管,完善保密管理系统,严防核心技术商业秘密失窃泄露。若发现相关违法犯罪线索,应及时向公安机关举报。
企业工作人员应严格遵守职业操守和保密规范,如擅自窃取企业商业秘密,须承担相应法律责任。
凤凰卫士――计算机反商业泄密整体解决方案
凤凰卫士于2005年开始研发,根据多年来积累的市场反馈经验,包括功能性、安全性、可靠性等,特别是针对政府单位和大型企业的需求而研发,其内部架构有着相当大的弹性。“凤凰卫士”以加密与鉴别技术为核心,不仅具有凤凰卫士的自动加密、U盘管控、打印控制、程序控制、日志监控、自动备份、外发文件控制等功能,还将身份认证与权限管理嵌入系统中,具有身份识别与权限控制等功能,可满足大中型企业和机构的多种管理需求,是一套成熟、稳定的反泄密解决方案。
事前主动防御:凤凰卫士反泄密软件对已有的或正在生成的Office、CAD、PDF等各种格式的电子文档及设计图纸进行加密保护,被加密的文档只能被授权用户在授权环境(如,企业内部网络)中应用,文档在创建、存储、应用、传输等环节中均为加密状态,未经授权或脱离授权环境,加密信息均无法打开使用。
事中有效控制:凤凰卫士反泄密软件的加密过程不会因修改程序或进程名,更改保存文件后缀等作弊手段而失效,同时加密文档的复制/剪切/拖放/粘贴等操作也受到限制,向非加密文件中拖放/拷贝/粘贴的操作将被自动禁止。除此以外,凤凰卫士反泄密软件对打印机,U盘等存储工具,笔记本电脑均有控制措施,并借助分组策略和身份权限的认证管理等技术进行更细化的设置和保护。
事后溯源补缺:凤凰卫士反泄密软件提供日志记录和自动备份功能,前者可以将指定的操作过程详细、完整地记录下来,方便监督检查和问题溯源;后者可以在文件被有意或无意删除或损坏时,通过备份资料及时恢复。文件在备份的传输、存储和恢复过程中均以加密形式存在。
安腾(ITEN)认为:“稳定性和安全性是第一位的”,反泄密方案不仅要考虑现在的需求,也要考虑未来企业的需求和应用。