软件安装也能按策略管控:开放、仅仓库与完全禁止
摘要企业统一提供软件下载入口之后,还需要回答一个更关键的问题:终端上哪些安装行为可以放行?PhoenixWarrior 将软件仓库与终端安装策略连接起来,管理员可以按组织策略选择“完全开放”“只允许软件仓库”或“完全禁止”,并通过已启用的软件包元数据生成安装白名单,让集中领取进一步延伸到安装环节。
从“提供下载”走向“约束安装”
软件仓库解决的是安装包放在哪里、员工如何查找和下载;但文件下载到终端后,是否允许执行安装,仍然需要明确规则。
如果所有安装行为都开放,员工可以灵活处理临时需求,但企业很难统一软件来源;如果全部禁止,又可能影响正常办公和运维。更常见的需求,是允许安装企业软件仓库中已经维护、启用并完成识别的软件,同时限制来源不明的安装包。
这次更新把软件安装权限加入常规策略,并让软件仓库中的有效安装包成为白名单来源。
三档安装模式,适配不同管理强度
管理员可以在策略中选择三种模式:
完全开放:不通过这项策略限制软件安装,适合需要较高自主性的终端或过渡阶段。
只允许软件仓库:终端仅放行能够与仓库白名单匹配的安装包,适合统一软件来源、减少随意安装的办公环境。
完全禁止:阻止软件安装,适合固定用途终端、公共终端或需要严格控制变更的设备。
策略支持组织层级继承。一个终端同时受到多层策略影响时,系统保留更严格的安装模式,避免下级配置意外放宽上级要求。管理员还可以在组织策略概览中查看最终生效结果,而不是只看某一层的原始设置。
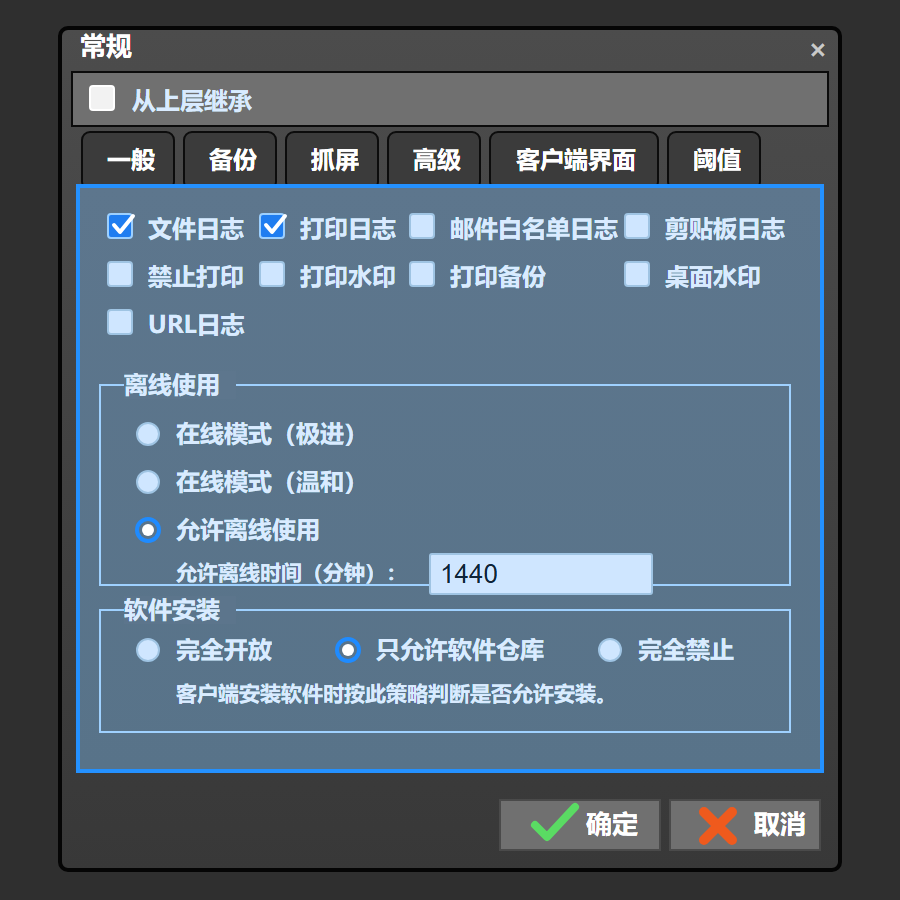
图 1:软件安装三档策略的界面布局示意图,来自仓库设计素材,并非真实产品运行截图。
软件仓库如何形成安装白名单
仓库会从已启用且文件仍然存在的软件包中整理安装程序信息。对于 EXE、MSI 等安装包,系统会尽量提取签名证书指纹、原始文件名、产品名称和版本,并计算 SHA-256 摘要;这些信息随后以白名单数据提供给已通过会话校验的客户端。
这样做的目的不是只比较一个容易变化的显示名称,而是让客户端拥有更多可用于确认安装包身份的依据。管理员在仓库中停用软件包,或者文件已经缺失后,该软件包不会继续进入启用白名单。
软件包上传也得到同步完善:管理员可以在选定分类后拖放多个受支持的安装包或压缩包,页面会先提示不支持的格式,再按队列上传可处理的文件。仓库识别出的产品版本、文件名、签名指纹和摘要可以在后台用于核对。
一个典型使用流程
管理员把企业允许使用的软件包上传到相应仓库分类,或通过仓库目录扫描录入。
检查安装包识别结果,确认产品名称、版本、签名指纹或摘要等信息符合预期。
对不应继续使用的软件包执行停用,只保留当前允许的版本。
在目标组织策略中选择“只允许软件仓库”,并确认继承后的最终策略。
客户端获取策略与启用白名单,在用户启动安装程序时按实际匹配结果决定是否允许。
这一流程适合企业常用软件统一发放、标准办公环境建设、固定用途终端管理,以及需要逐步收紧软件来源的场景。
实现要点
服务端把安装模式保存为策略字段,并通过现有策略 XML 下发给客户端;旧策略未设置该字段时按“完全开放”处理,以保持兼容。组织策略计算采用严格程度优先的合并方式,三档模式从开放到禁止逐级收紧。
白名单只汇总启用且文件未缺失的软件包。客户端请求白名单时需要有效登录会话,响应禁用缓存,减少复用过期白名单的风险。安装包元数据识别不依赖界面人工填写:EXE 版本资源、MSI 属性和 Authenticode 签名会在服务端解析,SHA-256 摘要作为稳定的文件级核对依据一并保留。
使用边界与注意事项
“只允许软件仓库”依赖服务端与客户端同时支持对应策略和白名单契约,仅更新管理页面并不能单独完成终端管控。
软件包进入仓库不等于已经通过企业安全审查;管理员仍需确认来源、版本、签名和授权合规性。
停用仓库条目会影响后续白名单生成,但不会自动卸载已经安装的软件。
“完全禁止”针对安装行为,不等同于禁止运行所有现有软件。
压缩包内安装程序的识别结果取决于仓库能否正常解析包内容;识别失败的软件包会被停用并记录扫描信息。
功能版本依据
本文对应按 Git 历史顺序整理的连续功能更新:2026-06-09 提交 f2bf438(软件仓库安装白名单与三档安装策略)和 00fc7a6(上传体验及安装包元数据完善)。上一篇软件仓库自助查找与下载功能对应的进度游标为 08b1386,本文从其后的最早未覆盖新增功能继续。