网站访问黑名单按组织下发:集中配置、继承与终端策略联动
摘要:企业对网站访问进行管理时,如果每个部门、每台终端都要重复配置,管理成本高,也容易出现策略遗漏。PhoenixWarrior 增加网站黑名单管理能力,管理员可以面向组织或终端维护网址条目,通过组织继承形成有效策略,并与终端策略刷新机制联动,让网站访问规则更容易集中管理和持续维护。
本文配图为功能流程概念示意图,不是产品真实界面或客户数据。
从单机维护走向组织化管理
网站访问限制看似只需要一份域名列表,但在企业环境中,真正的难点在于“策略应该对谁生效”和“组织变更后如何保持一致”。总部可能有全局禁止访问的网站,不同部门还可能根据工作场景补充自己的条目。如果只靠手工复制,上级策略调整后,下级节点很容易出现漏改或多改。
新的管理能力将网站黑名单放入现有组织策略体系。管理员在组织树中选中相应部门或终端,即可查看、添加或删除该节点的条目,并决定是否继承上级规则。
核心能力
1. 在组织树中统一维护
管理界面为组织和终端提供网站黑名单入口。条目以列表形式管理,支持新增和删除,并由原有角色权限映射控制访问范围,避免未授权管理员直接修改策略。
2. 自动规范化输入
服务端会去除前后空格、统一转为小写、去除 http:// 或 https:// 前缀,并截取路径之前的主机部分。例如输入 https://video.example.com/path 后,系统保存的是 video.example.com。空值、过长值和不符合规则的格式会被拒绝,已存在的相同条目也不会重复保存。
3. 支持组织层级继承
开启“继承上级”后,当前节点的有效黑名单会结合本节点与上级链路中的配置生成。管理员调整上级策略后,服务端会递归更新继续继承该策略的下级节点,减少逐层重复配置。
4. 生成有效策略并与终端刷新联动
服务端会为每个节点生成实际生效的网站黑名单,并写入终端策略 XML 的 WebsiteBlacklist 节点。保存后,节点的策略刷新标识同步更新,为兼容的受管终端获取新策略提供依据。管理端策略信息页也会展示已生效的条目,便于核对结果。
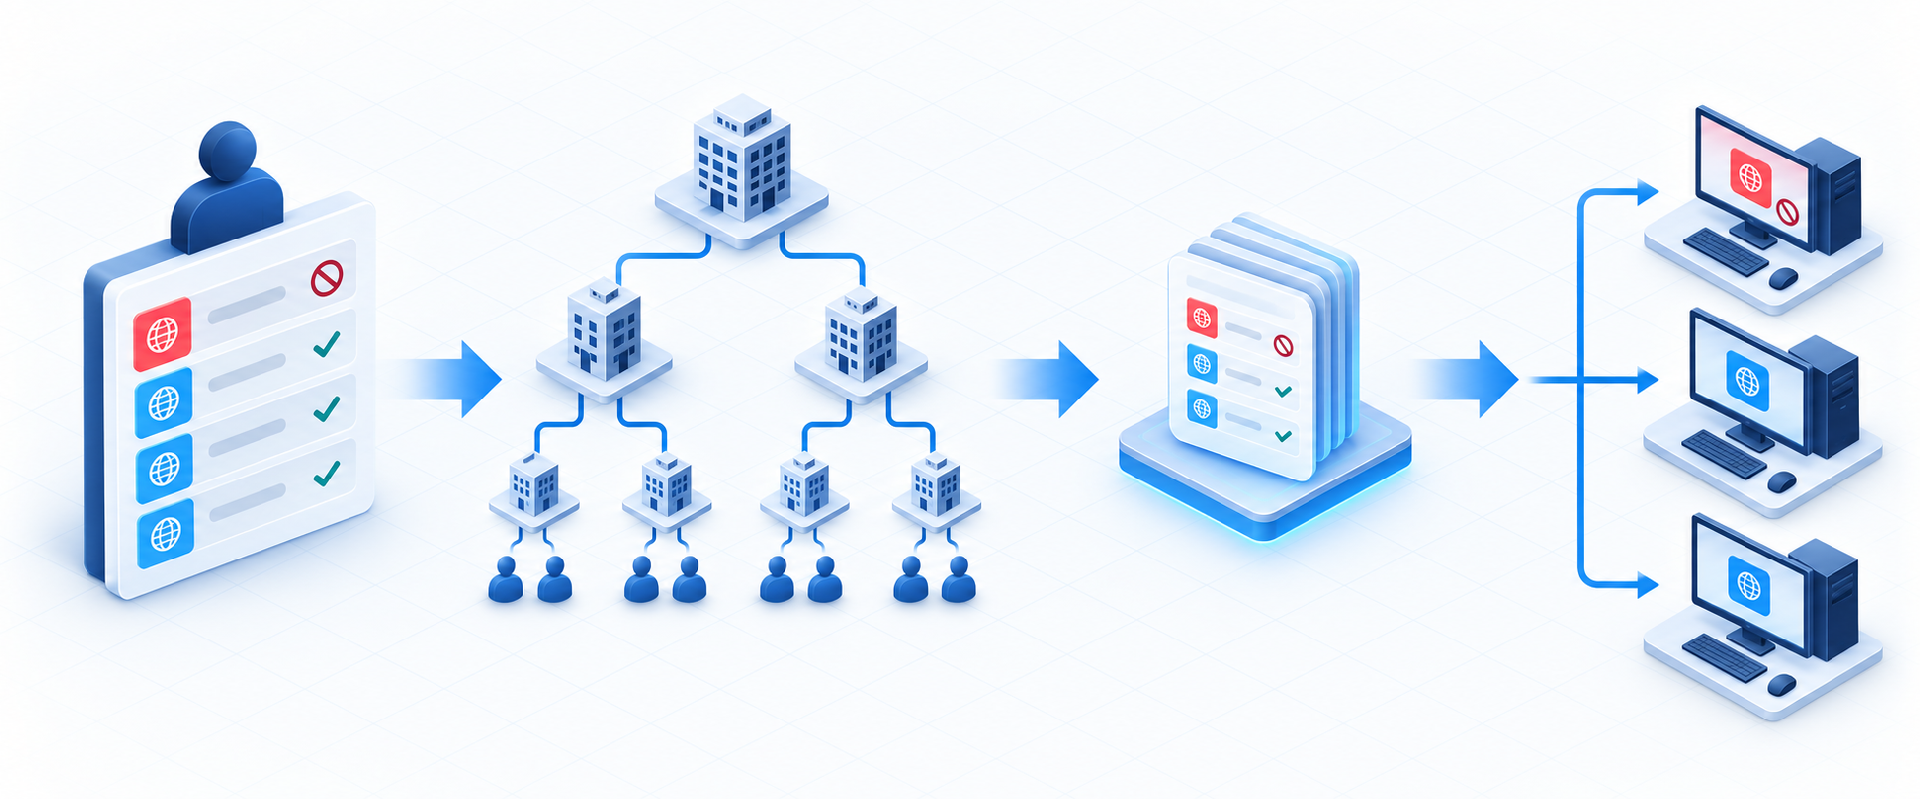
示意图:管理员维护条目后,系统按组织关系合成有效策略,再供受管终端获取。
如何使用
在管理端组织树中选择需要配置的部门或终端。
打开“网站黑名单”,按管理要求添加网站主机条目。
需要沿用上级配置时保持“继承上级”开启;需要独立管理时关闭继承。
保存后,系统重建当前节点及相关下级节点的有效列表,并触发策略刷新。
在策略信息中核对生效条目,并在实际终端上验证目标网站的处理结果。
适用场景
集团总部下发统一的网站访问约束,同时允许不同部门补充自己的条目。
研发、财务、生产等组织对网络使用范围有不同要求。
新建部门或新接入终端需要默认沿用上级组织的网站策略。
安全管理员需要快速核对某个节点的实际生效条目。
使用边界与注意事项
该功能管理的是网站主机类条目,而不是完整 URL 路径规则;输入中的路径部分会被去除。
服务端负责保存和下发条目,具体拦截行为依赖客户端版本对
WebsiteBlacklist策略的支持,发布前应在目标终端完成实际验证。动态策略生成路径对 macOS 和 Linux 终端未加入该节点,本文场景以兼容的 Windows 受管终端为主。
网站黑名单应与企业网络安全制度、告知机制和运维流程配合使用,不替代网络边界防护、DNS 安全或安全审计。
功能版本依据
本文属于按 Git 历史时间顺序整理的 PhoenixWarrior 功能系列。本次功能对应 2026-06-11 提交 a942e60(完整提交 a942e60957510254cf1af8827b122ff94810b497),上一篇已覆盖至 00fc7a6。